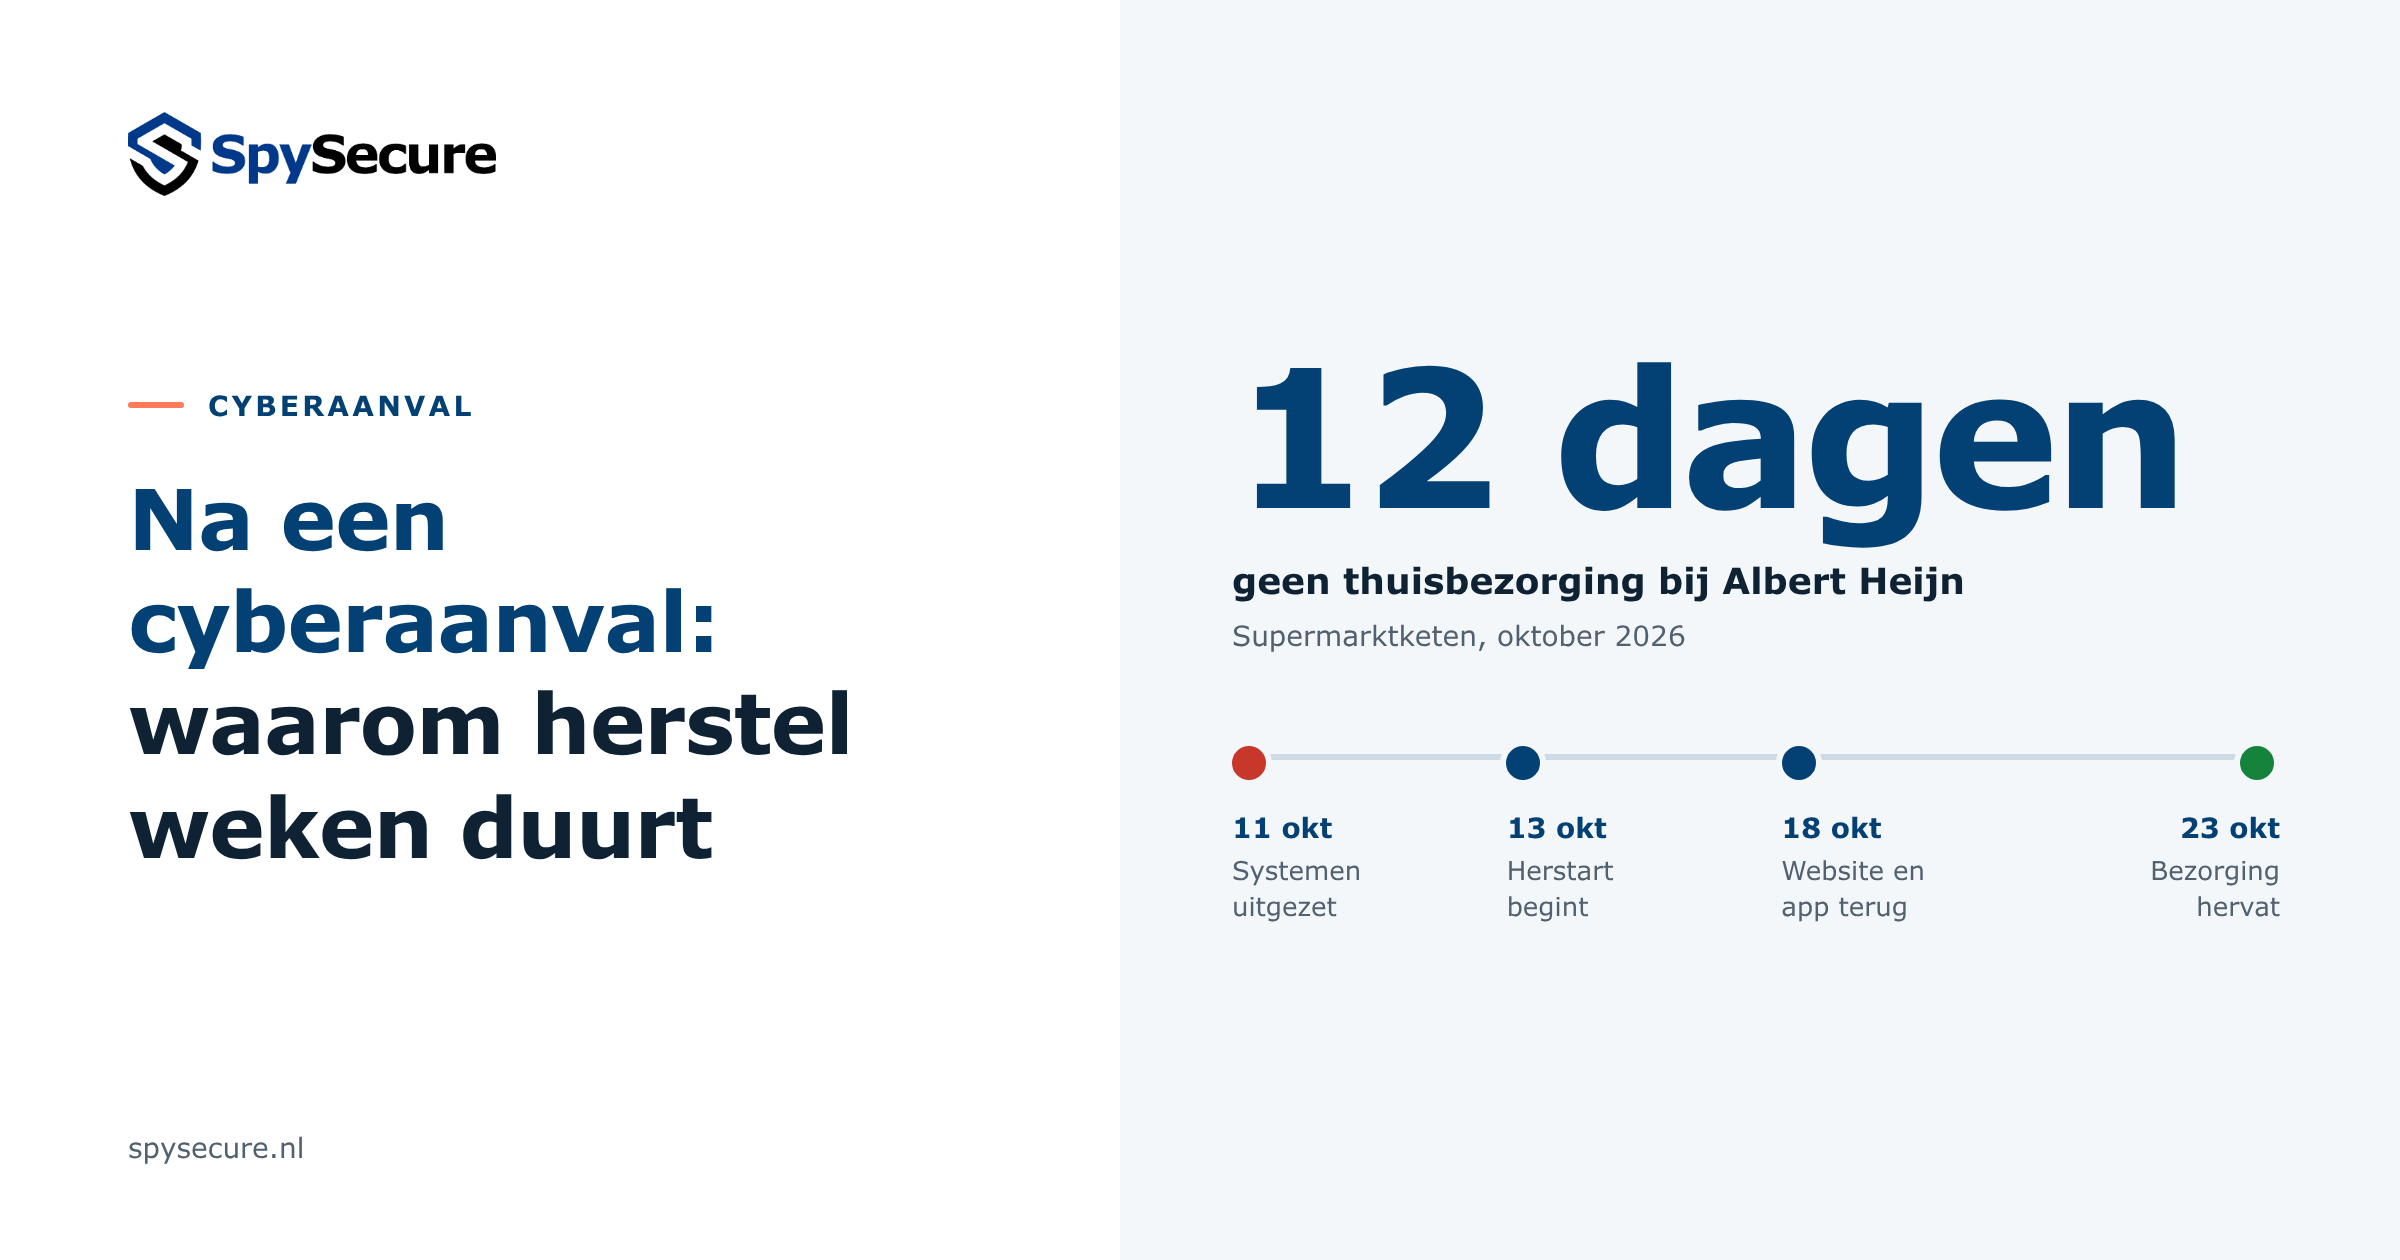
Op zondag 11 oktober 2026 zagen Albert Heijn en moederbedrijf Ahold Delhaize verdachte activiteit in hun IT-systemen. De systemen gingen uit om de aanvallers tegen te houden. Een dag later lag het werk in meerdere distributiecentra stil en raakten de schappen leeg. De thuisbezorging kwam pas op 23 oktober stap voor stap weer op gang.
Het bedrijf schakelde snel cybersecurityspecialisten in en zegt dat er geen bewijs is dat gevoelige gegevens zijn meegenomen. Toch lag de thuisbezorging bijna twee weken stil. Wat betekent dat voor een mkb-bedrijf zonder eigen IT-afdeling?
Veel mkb-bedrijven denken: we hebben een back-up, dus we zetten alles gewoon terug. In dit artikel leest u wat herstel na een aanval echt inhoudt, waarom een back-up niet genoeg is en waarom het er vooral om gaat een aanval vroeg te stoppen.
Wat komt er kijken bij herstel na een cyberaanval?
Na een serieuze aanval kunt u niets meer vertrouwen waar de aanvallers aan kunnen hebben gezeten. U zet dan niet alleen iets terug. U bouwt opnieuw op:
Uitzoeken hoe de aanvallers binnenkwamen, waar ze aan hebben gezeten en of ze nog binnen zijn. Anders komen ze terug.
Laptops en servers worden gewist. Het besturingssysteem en alle software worden opnieuw geïnstalleerd.
Wachtwoorden en MFA resetten, en beheerdersaccounts, gekoppelde apps en instellingen controleren. Soms is een volledig nieuwe Microsoft 365- of Google Workspace-omgeving nodig.
Een back-up van vóór de aanval zoeken, controleren of die schoon is en de gegevens opnieuw uploaden.
Instellingen, koppelingen tussen apps en workflows in uw CRM, boekhoudsoftware en andere tools.
Controleren of alles werkt en veilig is voordat medewerkers weer aan de slag gaan.
Elke stap kost tijd en vraagt om specialisten. Al die tijd kan uw bedrijf niet normaal werken: bestellingen, facturatie en klantcontact lopen vertraging op of liggen stil.
Waarom is een back-up niet genoeg?
Een back-up is onmisbaar. Maar hij lost maar één van de zes stappen hierboven op.
Een back-up geeft gegevens terug, geen werkend bedrijf
Apparaten, accounts, instellingen en koppelingen tussen tools moeten nog steeds met de hand worden opgebouwd.
De back-up moet schoon zijn
Aanvallers zitten soms dagen of weken binnen voordat ze toeslaan. Recente back-ups kunnen hun sporen bevatten. Dan moet u verder terug en verliest u meer werk.
Ingebouwde herstelopties zijn beperkt
Microsoft 365 en Google Workspace kunnen verwijderde items een beperkte tijd terughalen. Dat helpt na een vergissing. Het geldt niet voor laptops, servers of uw andere apps, en een aanvaller met beheerdersrechten kan het weghalen.
Een back-up is dus de laatste verdedigingslinie. Hij bepaalt óf u kunt herstellen, niet hoe lang dat duurt.
Waarom is een aanval vroeg stoppen het belangrijkst?
Hoeveel u opnieuw moet opbouwen, hangt af van hoe ver de aanvallers zijn gekomen. Vergelijk:
Eén laptop wordt geïsoleerd en één account wordt gereset. De rest van het bedrijf werkt gewoon door.
Elk apparaat, account en systeem is verdacht. Alles moet worden gecontroleerd of opnieuw opgebouwd.
Bij Albert Heijn heeft het snel uitzetten van systemen volgens bronnen van de NOS waarschijnlijk voorkomen dat de aanvallers dieper in het netwerk kwamen.
Voor een mkb-bedrijf is het beste dat aanvallers helemaal niet binnenkomen. Veel aanvallen beginnen met een gestolen wachtwoord, een phishingmail of een ontbrekende update. Lees hoe u zorgt dat MFA verplicht is op elk account en wie uw beveiligingsupdates installeert.
Checklist: in 5 stappen de schade van een aanval beperken
Voorkomen komt eerst. Zorg daarna dat u een aanval snel opmerkt, en dat u kunt herstellen als het toch misgaat.
Sluit de bekende ingangen
MFA op elk account, beveiligingsupdates op elk apparaat en medewerkers die phishing herkennen.
Bewaak dag en nacht
Zorg dat iemand binnen minuten een apparaat kan isoleren of een account kan blokkeren, ook 's nachts en in het weekend.
Houd gescheiden, geteste back-ups
Cloudmail en -bestanden, laptops, servers en belangrijke apps. Buiten bereik van aanvallers. Zet minstens één keer per jaar echte gegevens terug.
Leg uw inrichting vast
Schrijf de instellingen, koppelingen en workflows van uw tools op. Dat scheelt dagen als u ze opnieuw moet inrichten.
Spreek af wie wat doet
Wie besluit systemen uit te zetten, welke specialisten u belt en hoe u klanten informeert. Bewaar een geprinte versie.
Kort samengevat
- Herstellen na een serieuze aanval betekent apparaten, accounts, tools en gegevens opnieuw opbouwen. Dat kost weken, geen uren.
- Een back-up geeft uw gegevens terug, geen werkend bedrijf.
- Aanvallen voorkomen en vroeg stoppen beperkt de schade het meest.
SpySecure kan dit van u overnemen. Onze cybersecuritypakketten bevatten 24/7 monitoring en respons, zodat aanvallen vroeg worden gestopt. Het Advanced-pakket voegt back-ups van uw apparaten en clouddata toe. Bekijk ook welke beveiligingslagen uw mkb-bedrijf nodig heeft.
Wilt u weten hoe snel een aanval op uw bedrijf wordt gestopt?
Laat uw gegevens achter. Dan nemen wij contact op en bekijken we samen uw situatie.