In februari 2026 stalen criminelen klantgegevens bij telecomaanbieder Odido. Het ging om 6,2 miljoen klanten: namen, adressen, telefoonnummers en rekeningnummers. Odido weigerde te betalen. Daarna publiceerden de criminelen een deel van de gegevens, waaronder gegevens van 290.000 bedrijven.
Een datalek overkomt niet alleen grote bedrijven. Bij een mkb-bedrijf is één gehackt e-mailaccount al genoeg.
In dit artikel leest u wat een datalek is, wat u moet doen als het gebeurt en hoe u de kans erop verkleint.
Wat is een datalek precies?
Bij een datalek komen persoonsgegevens terecht bij mensen die ze niet mogen hebben, of raken ze kwijt. Het hoeft geen grote hack te zijn. Dit zijn veelvoorkomende voorbeelden in het mkb:
Gehackt e-mailaccount
Een aanvaller leest mee en downloadt e-mails en bijlagen van klanten.
Verloren of gestolen laptop
Er staan klantbestanden op de laptop en de schijf is niet versleuteld.
Gedeelde link die openstaat
Een klantenlijst staat in een cloudmap die iedereen met de link kan openen.
Ransomware
Criminelen versleutelen uw bestanden. Vaak kopiëren ze die eerst, om te dreigen met publicatie.
Wat moet u doen na een datalek?
De AVG, de Europese privacywet, geeft duidelijke regels. Die gelden voor elk bedrijf, ook in het mkb.
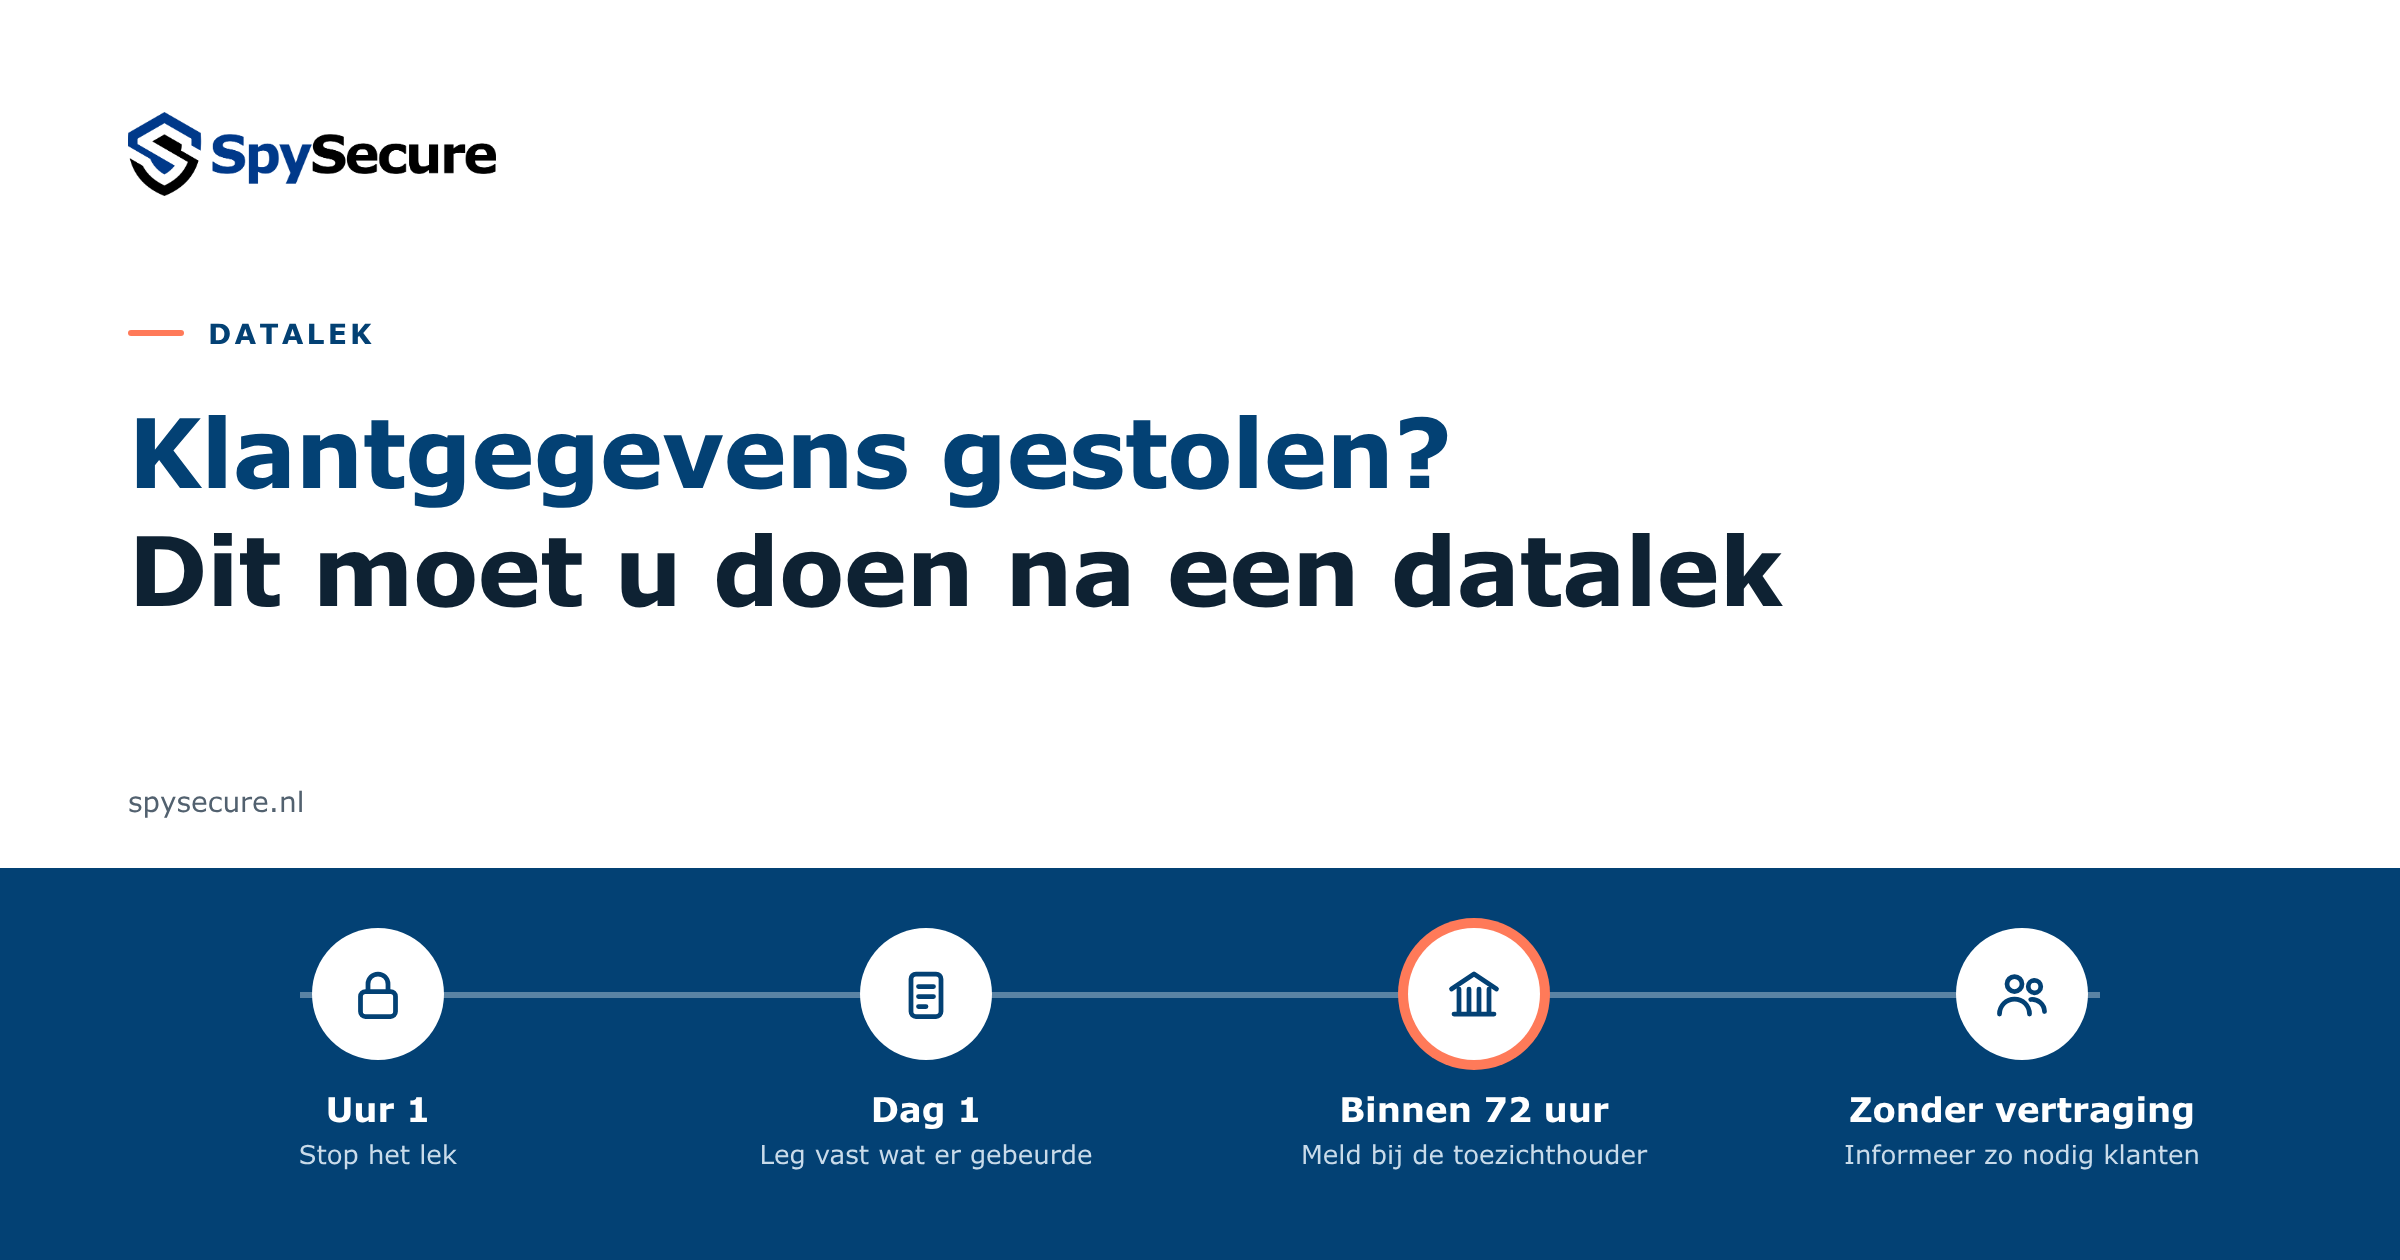
Stop het lek. Blokkeer het account, wijzig wachtwoorden en koppel getroffen apparaten los.
Leg vast wat er is gebeurd: welke gegevens, hoeveel mensen en wat u eraan hebt gedaan. Dit is verplicht bij elk datalek.
Meld het lek bij de Autoriteit Persoonsgegevens. Alleen als de gegevens niet misbruikt kunnen worden, bijvoorbeeld omdat ze versleuteld zijn, hoeft dat niet.
Zijn er gevoelige gegevens gelekt, zoals rekeningnummers, ID-nummers of medische gegevens? Informeer dan uw klanten, zodat ze alert zijn op fraude.
Of u een datalek moet melden, hangt af van wat criminelen met de gegevens kunnen doen. Drie voorbeelden:
Een laptop met een versleutelde schijf wordt gestolen. Niemand kan de gegevens lezen, dus niemand loopt schade op.
Een klantenlijst met namen en e-mailadressen wordt gestolen. Criminelen kunnen die gebruiken voor overtuigende phishing.
Er worden rekeningnummers, ID-gegevens of medische gegevens gestolen. Dat kan leiden tot fraude of erger.
U meldt een datalek via het meldloket van de Autoriteit Persoonsgegevens. Hebt u een cyberverzekering? Licht dan ook direct uw verzekeraar in.
Moet u betalen?
Criminelen vragen vaak geld om de gegevens niet te publiceren. Betalen geeft geen garantie dat de gegevens worden verwijderd. Odido betaalde niet, en politie en beveiligingsinstanties raden betalen in het algemeen af.
Waar staan de klantgegevens in uw bedrijf?
U kunt klantgegevens alleen beschermen als u weet waar ze staan. In de meeste mkb-bedrijven staan ze op meer plekken dan u denkt:
- E-mail: offertes, facturen en bijlagen.
- Gedeelde schijven en cloudmappen: exports en spreadsheets.
- Bedrijfssoftware: uw CRM, boekhoudpakket of webshopsysteem.
- Laptops: bestanden die medewerkers hebben gedownload.
Vraag u daarna af: wie kan erbij? Vaak veel meer mensen dan nodig, ook oud-medewerkers en leveranciers. Hoe u dat controleert, leest u in 7 veelvoorkomende beveiligingsgaten in Entra ID en Google Workspace.
Hoe merkt u dat er gegevens worden gestolen?
Gegevens worden zelden in één keer gestolen. Meestal zijn er eerst waarschuwingssignalen:
- Inlogpogingen vanuit ongebruikelijke landen of op vreemde tijden.
- Veel bestanden die in korte tijd worden gedownload.
- Nieuwe regels die e-mail doorsturen naar een extern adres.
- Onbekende apps die ineens toegang hebben tot e-mail of bestanden.
Iemand moet deze signalen zien, ook 's nachts en in het weekend. Anders hoort u het misschien pas van de criminelen zelf.
Checklist datalek: 5 stappen voor het mkb
Het meeste kunt u nu al regelen, voordat er iets gebeurt.
Weet waar uw klantgegevens staan
Maak een lijst van de systemen en mappen met klantgegevens, en wie voor elk ervan verantwoordelijk is.
Beperk wie erbij kan
Geef alleen toegang aan mensen die het nodig hebben. Trek toegang in als iemand vertrekt. Gebruik meervoudige verificatie (MFA) op elk account.
Let op ongebruikelijke activiteit
Zorg dat vreemde inlogpogingen, grote downloads en nieuwe doorstuurregels dag en nacht worden opgemerkt en gecontroleerd.
Maak een datalekplan van één pagina
Leg vast wie beslist, wie meldt bij de Autoriteit Persoonsgegevens, wie klanten informeert en wie de verzekeraar belt. Bewaar ook een papieren versie.
Houd een register van datalekken bij
Leg elk incident vast, ook kleine. De AVG verplicht het, en het helpt u patronen te zien.
Kort samengevat
- Een datalek is vaak klein: één gehackte mailbox of één verloren laptop.
- Stop het lek, leg vast wat er is gebeurd en meld het binnen 72 uur, tenzij de gegevens niet misbruikt kunnen worden.
- Weet waar uw klantgegevens staan, beperk wie erbij kan en let op waarschuwingssignalen.
SpySecure kan dit van u overnemen. Wij bewaken uw e-mail, accounts en apparaten dag en nacht met een van onze cybersecuritypakketten, en helpen u uw AVG-administratie op orde te houden met compliance management.
Wilt u weten hoe goed uw klantgegevens zijn beschermd?
Laat uw gegevens achter. Dan nemen wij contact op en bekijken we samen uw situatie.