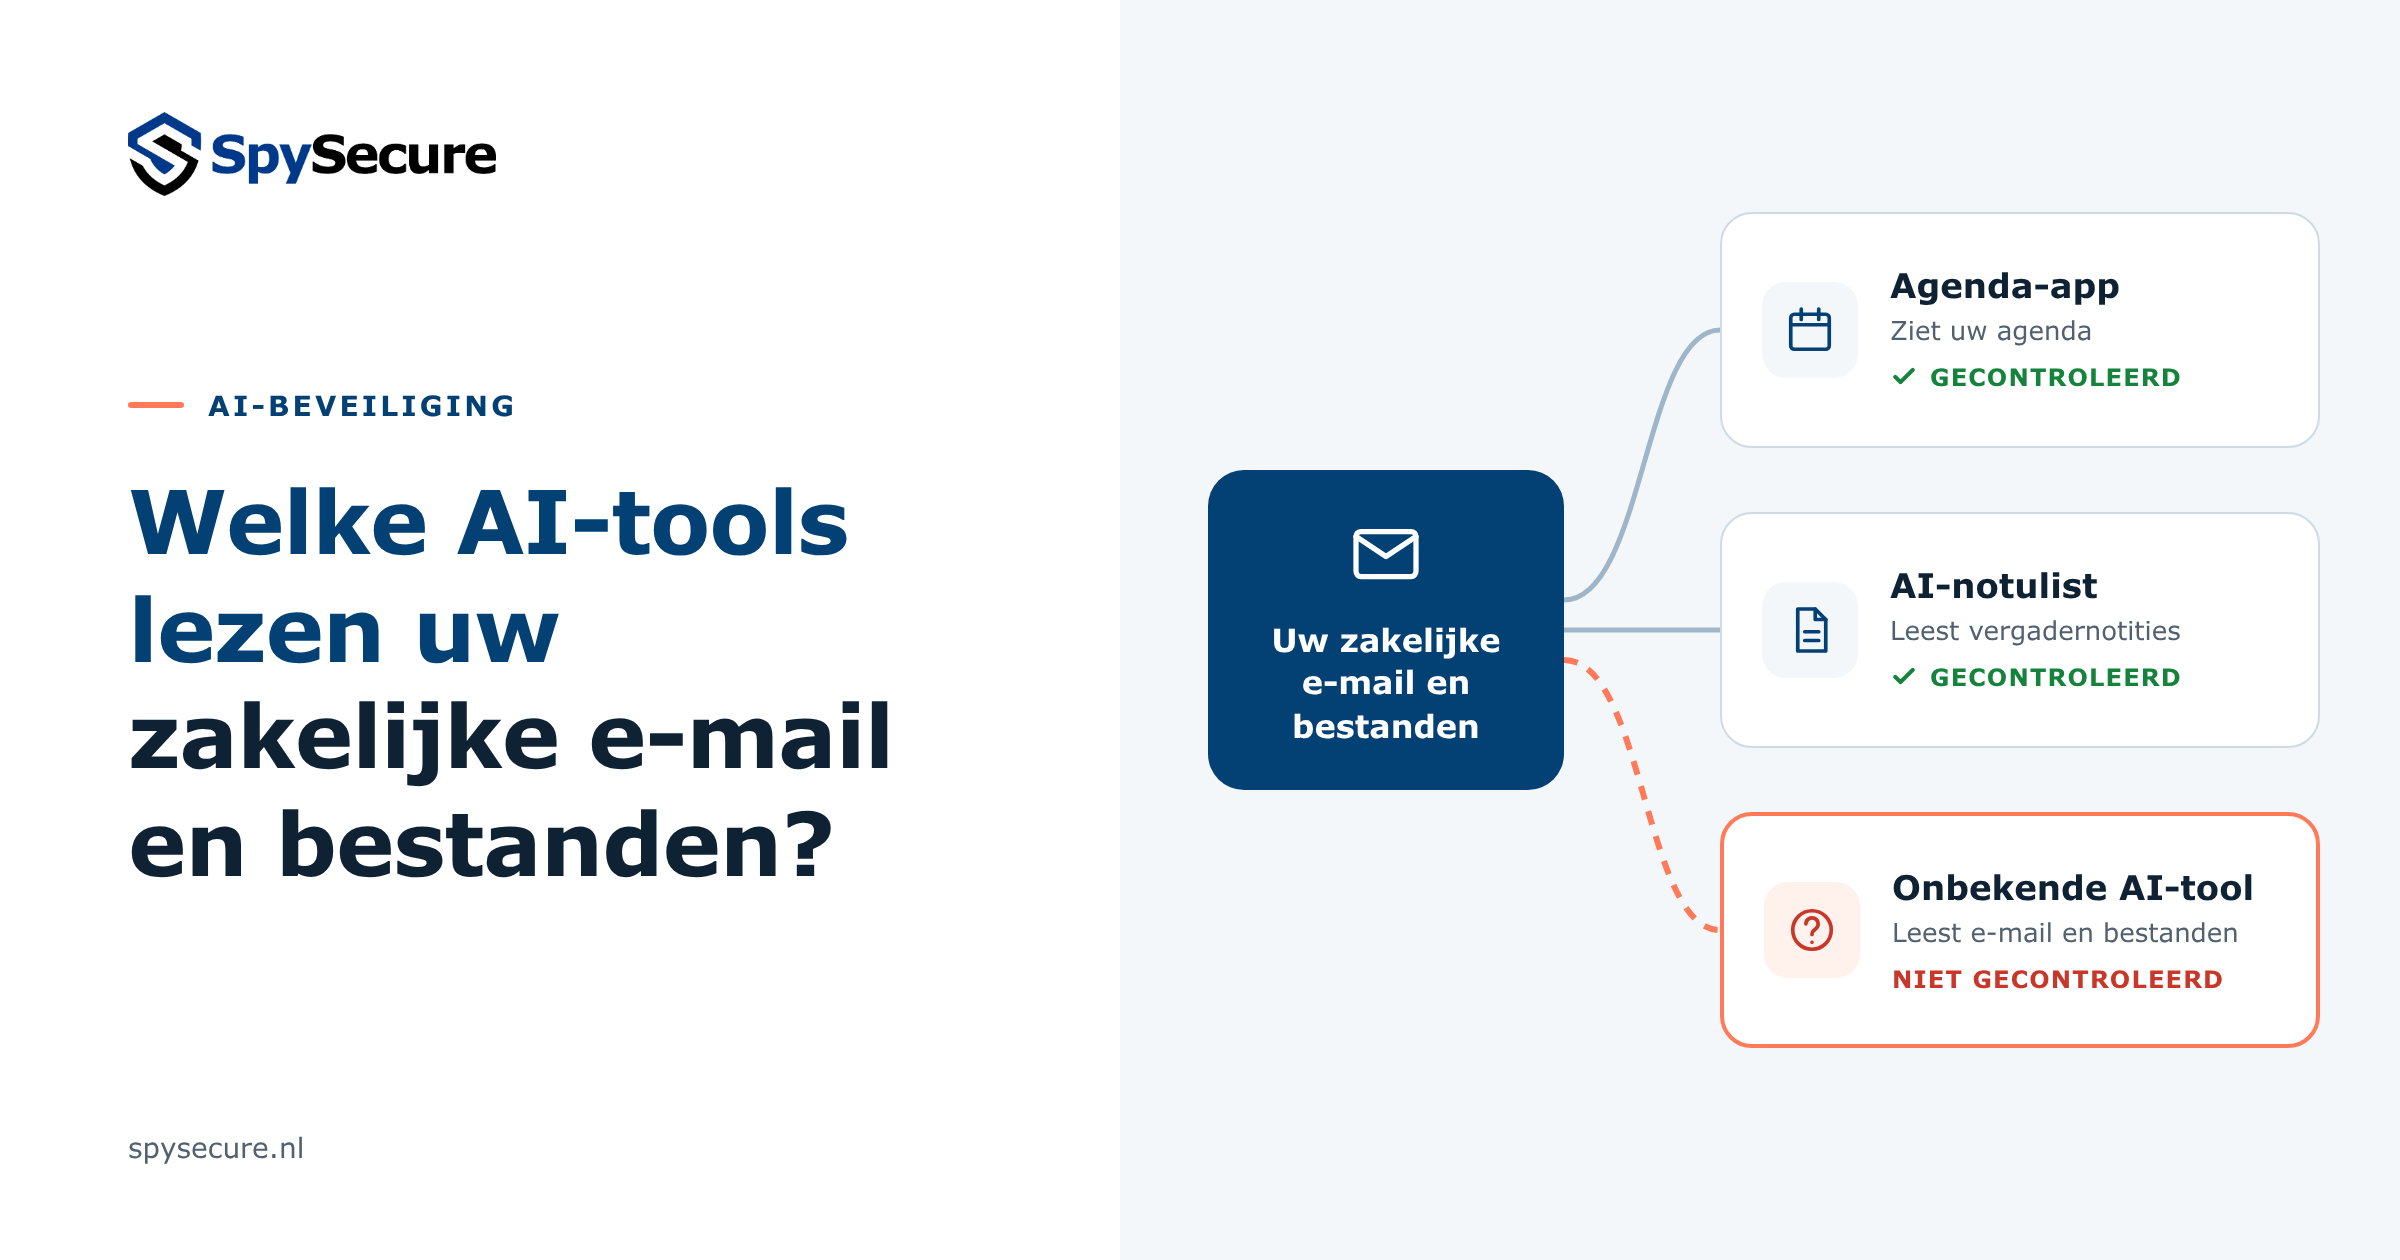
Een medewerker probeert een nieuwe AI-tool die e-mails en documenten samenvat. Inloggen gaat met het werkaccount, daarna volgt één klik op "Accepteren". Vanaf dat moment kan de tool de zakelijke e-mail en bestanden van die medewerker lezen. Vaak weet verder niemand ervan.
AI-assistenten, notulisten en agenda-apps vragen allemaal toegang tot werkaccounts. Sommige zijn nuttig. Andere houden toegang, lang nadat niemand ze nog gebruikt.
In dit artikel leest u wat die klik weggeeft en hoe u controleert welke apps toegang hebben in Microsoft 365 en Google Workspace.
Wat gebeurt er als een medewerker op "Accepteren" klikt?
De medewerker geeft de app toestemming om het werkaccount te gebruiken. De app krijgt niet het wachtwoord, maar een eigen sleutel. Die sleutel blijft op de achtergrond werken.
De medewerker logt met het werkaccount in bij een AI-tool.
De tool vraagt: "Uw e-mail lezen" of "Uw bestanden bekijken".
Na één klik kan de tool die gegevens lezen, ook als de medewerker offline is.
Microsoft 365 en Google Workspace staan dit standaard toe. In Microsoft 365 mag een medewerker elke toestemming geven waarvoor geen beheerder nodig is, zoals het lezen van de eigen mailbox. In Google Workspace kunnen medewerkers apps koppelen, tenzij een beheerder dat heeft geblokkeerd.
In een eerder artikel legden we uit hoe u een AI-agent onderscheidt van een aanvaller. Dit artikel gaat over de stap daarvoor: welke tools hebben überhaupt toegang?
Wat kan een gekoppelde app zien?
Dat hangt af van de toestemming die de medewerker gaf. Veelgevraagde rechten zijn:
Berichten lezen, versturen of verwijderen, inclusief bijlagen zoals facturen.
Bestanden
Documenten openen in OneDrive, SharePoint of Google Drive.
Agenda en contacten
Uw afspraken zien en de gegevens van klanten en leveranciers.
Blijvende toegang
Toegang tot de gegevens houden, ook nadat de medewerker de app heeft gesloten.
Het risico zit ook bij het bedrijf achter de app. Wordt dat bedrijf gehackt, dan kunnen criminelen de sleutels gebruiken om bij uw gegevens te komen.
Dat gebeurde in augustus 2025. Criminelen stalen de sleutels van Drift, een chat-app die veel salesteams aan Salesforce en aan hun e-mail hadden gekoppeld. Volgens Google haalden ze daarmee gegevens weg uit de Salesforce-omgevingen van veel bedrijven. Via de e-mailkoppeling lazen ze ook e-mail in Google Workspace-accounts die aan Drift waren gekoppeld. Een wachtwoord hadden ze niet nodig.
Hoe controleert u welke apps toegang hebben tot bedrijfsgegevens?
Microsoft 365 en Google Workspace houden allebei een lijst bij. Daarin staan ook apps die één medewerker zelf heeft goedgekeurd. De menunamen hieronder komen uit de Engelse weergave.
Microsoft 365
Waar kijkt u: in het Microsoft Entra-beheercentrum, onder Enterprise applications.
Wat ziet u: elke app die een medewerker of beheerder heeft goedgekeurd. Per app heeft de pagina Permissions een apart tabblad User consent. Daar ziet u welke medewerkers de app hebben goedgekeurd en wat de app mag.
Google Workspace
Waar kijkt u: in de Admin console, onder Security, Access and data control, API controls, Accessed apps.
Wat ziet u: de apps die medewerkers aan hun werkaccount hebben gekoppeld, hoeveel medewerkers elke app gebruiken en welke gegevens de app gebruikt, zoals Gmail of Drive.
Deze lijsten tonen geen e-mails of bestanden die medewerkers in een persoonlijk AI-account plakken. Daarvoor zijn duidelijke afspraken nodig (stap 4 hieronder).
Stel daarna per app vier vragen:
Kan niemand uitleggen waarom de app er is? Verwijder hem dan.
Alle e-mail lezen is iets heel anders dan alleen iemands naam zien.
Microsoft en Google markeren gecontroleerde makers als geverifieerd. Kijk beter naar onbekende namen.
Oude proefversies en apps van oud-medewerkers houden vaak hun toegang.
Checklist: in 5 stappen grip op AI-tools en gekoppelde apps
U hoeft AI-tools niet te verbieden. U moet weten welke tools toegang hebben, en bepalen wie nieuwe tools mag goedkeuren.
Maak een lijst van gekoppelde apps
Exporteer de lijst uit Microsoft 365 of Google Workspace. Noteer per app wie hem gebruikt en waar hij bij kan.
Verwijder wat niemand nodig heeft
Trek de toegang in van onbekende apps, oude proefversies en apps met meer rechten dan nodig.
Beperk wat medewerkers mogen goedkeuren
Sta in Microsoft 365 alleen geverifieerde makers en rechten met weinig impact toe, en laat medewerkers de rest aanvragen. Markeer apps in Google Workspace als vertrouwd, beperkt of geblokkeerd. Deze instellingen verwijderen geen bestaande toegang.
Spreek af welke AI-tools zijn toegestaan
Een korte lijst met goedgekeurde tools geeft medewerkers een veilige keuze. Spreek ook af dat zakelijke e-mail en bestanden niet in persoonlijke AI-accounts terechtkomen.
Let op ongewoon gedrag
Downloadt een app ineens grote hoeveelheden e-mail of bestanden? Dan moet dat opvallen en worden gestopt, ook 's nachts.
Kort samengevat
- Met één klik geeft een medewerker een AI-tool toegang tot zakelijke e-mail en bestanden.
- Die toegang blijft op de achtergrond werken. Wordt de maker van de app gehackt, dan kunnen criminelen die toegang ook gebruiken.
- Controleer de lijst met gekoppelde apps, verwijder wat niemand nodig heeft en bepaal wie nieuwe apps mag goedkeuren.
SpySecure kan dit van u overnemen. Onze cybersecuritypakketten bewaken Microsoft 365, Google Workspace en uw cloud-apps 24/7 op ongewoon gedrag. Bekijk ook welke beveiligingslagen uw mkb-bedrijf nodig heeft.
Wilt u weten welke apps uw bedrijfsgegevens kunnen lezen?
Laat uw gegevens achter. Dan nemen wij contact op en bekijken we samen uw situatie.
Bronnen
- Microsoft Learn: Configure how users consent to applications (Engels)
- Microsoft Learn: Review permissions granted to enterprise applications (Engels)
- Microsoft Learn: Configure the admin consent workflow (Engels)
- Google Workspace Admin Help: Control which third-party and internal apps access Google Workspace data (Engels)
- Google Threat Intelligence: Data theft from Salesforce instances via Salesloft Drift (Engels)